Password Settings அமைத்தல்
கடவுச்சொற்கள் எவ்வளவு வலிமையானதாக இருக்க வேண்டும், அவை எவ்வளவு அடிக்கடி காலாவதியாகும் மற்றும் தவறான முயற்சிகளுக்குப் பிறகு ஒரு கணக்கு எப்போது பூட்டப்படும் என்பதை அமைக்கவும்.
இதைச் செய்பவர்: மருத்துவமனை நிர்வாகி எங்கே: Configurations › Application Settings › Password Settings
கடவுச்சொல் கொள்கை உங்கள் மருத்துவமனையின் ஒவ்வொரு பயனருக்கும் பொருந்தும். ஒரு கடவுச்சொல் எவ்வளவு நீளமாகவும் சிக்கலானதாகவும் இருக்க வேண்டும், அது எவ்வளவு காலம் செல்லுபடியாகும், மற்றும் தொடர்ச்சியான தவறான கடவுச்சொற்களுக்குப் பிறகு என்ன நடக்கும் என்பதை இது முடிவு செய்கிறது. பயனர்களை உருவாக்குவதற்கு முன் இதை அமைக்கவும், அதனால் அவர்களின் முதல் கடவுச்சொற்களே விதிகளைப் பின்பற்றும்.
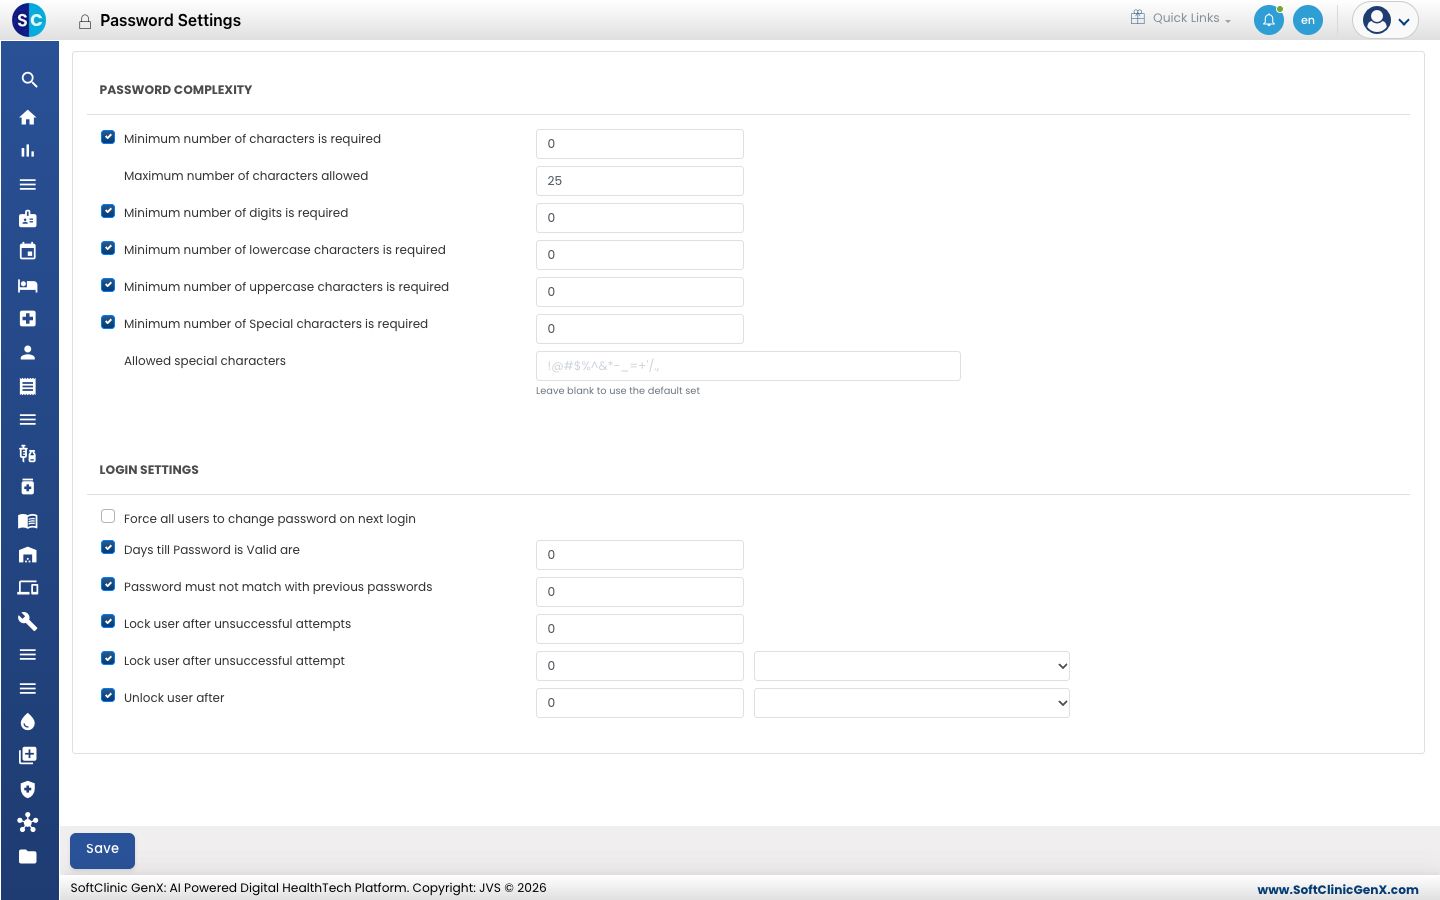
கடவுச்சொல் கொள்கையை அமைத்தல்
-
Configurations › Application Settings › Password Settings க்குச் செல்லவும்.
-
PASSWORD COMPLEXITY இன் கீழ், நீங்கள் விரும்பும் ஒவ்வொரு விதியையும் தேர்ந்தெடுத்து அதன் எண்ணை உள்ளிடவும்:
அமைப்பு என்ன உள்ளிட வேண்டும் Minimum number of characters is required அனுமதிக்கப்படும் மிகக் குறுகிய கடவுச்சொல். 8 முதல் 20 வரை. Maximum number of characters allowed அனுமதிக்கப்படும் மிக நீண்ட கடவுச்சொல். 8 முதல் 128 வரை. Minimum number of digits is required ஒரு கடவுச்சொல்லில் எத்தனை எண்கள் இருக்க வேண்டும். Minimum number of lowercase characters is required ஒரு கடவுச்சொல்லில் எத்தனை சிறிய எழுத்துகள் இருக்க வேண்டும். Minimum number of uppercase characters is required ஒரு கடவுச்சொல்லில் எத்தனை பெரிய எழுத்துகள் இருக்க வேண்டும். Minimum number of Special characters is required ஒரு கடவுச்சொல்லில் எத்தனை குறியீடுகள் இருக்க வேண்டும். Allowed special characters பயனர்கள் பயன்படுத்தக்கூடிய குறியீடுகள். நிலையான தொகுப்பை அனுமதிக்க வெறுமையாக விடவும். -
LOGIN SETTINGS இன் கீழ், அமைக்கவும்:
அமைப்பு என்ன உள்ளிட வேண்டும் Force all users to change password on next login ஒவ்வொரு பயனரும் அவர்களின் அடுத்த உள்நுழைவில் புதிய கடவுச்சொல்லைத் தேர்ந்தெடுக்க வேண்டும் என்பதற்கு தேர்ந்தெடுக்கவும். Days till Password is Valid are எத்தனை நாட்களுக்குப் பிறகு ஒரு கடவுச்சொல் காலாவதியாகும். Password must not match with previous passwords எத்தனை முந்தைய கடவுச்சொற்களை மீண்டும் பயன்படுத்த முடியாது. Lock user after unsuccessful attempts எத்தனை தவறான கடவுச்சொற்களுக்குப் பிறகு கணக்கு பூட்டப்படும். அதிகபட்சம் 5. Lock user after unsuccessful attempt அந்த தவறான முயற்சிகள் எண்ணப்படும் காலம், நாட்கள், மணிநேரம் அல்லது நிமிடங்களில். Unlock user after ஒரு பூட்டப்பட்ட கணக்கு மீண்டும் திறக்கும் முன் எவ்வளவு நேரம் பூட்டப்பட்டிருக்கும். -
Save ஐ கிளிக் செய்யவும்.
தெரிந்து கொள்ள வேண்டியவை
- ஒரு விதிக்கு அடுத்துள்ள தேர்வை நீக்குவது அந்த விதியை ஆஃப் செய்யும்.
- ஒரு நிர்வாகி User Management இலிருந்து Unlock மூலம் ஒரு கணக்கை முன்கூட்டியே திறக்கலாம்.
- பயனர்கள் தங்கள் சொந்த கடவுச்சொல்லை அவர்களின் சுயவிவரப் பட்டியலிலிருந்து மாற்றுகிறார்கள். Change your password ஐப் பார்க்கவும்.
தொடர்புடையவை
- முந்தையது: System Settings அமைத்தல்
- அடுத்தது: User Roles அமைத்தல்
- Configurations (Admin) FAQs